בינה מלאכותית כבר מזמן אינה רק כלי שעוזר לכתוב טקסטים, להכין מצגות או לחסוך זמן. אנחנו מדברים על מערכות שמסוגלות לכתוב קוד, לנתח מידע, להתחבר לכלים ולבצע פעולות כמעט באופן עצמאי. זו כבר לא רק שאלה של נוחות, אלא גם של סייבר, פרטיות ושליטה.
מתקפות דיגיטליות לא מתחילות בהכרח בפריצה מתוחכמת. לפעמים זה קישור אחד, קוד אימות שנמסר, הודעה שנראתה אמינה מספיק או עמוד מזויף שנראה כמעט זהה לעמוד הרשמי. עכשיו תוסיפו לזה AI שמסוגל להבין הקשר, להתאים ניסוח לאדם מסוים ולייצר אלפי גרסאות בזמן קצר, ותקבלו מציאות שבה הסייבר החדש הוא כבר לא רק פריצה למחשב, אלא פריצה לאמון.
כאן נמצא הפער המסוכן ביותר: היכולות מתקדמות מהר יותר מההגנות. עסקים עדיין לא תמיד יודעים להגדיר לעובדים מה מותר להזין לכלי AI, עובדים מכניסים מידע רגיש למערכות חיצוניות, וארגונים מעניקים לכלים חדשים גישה למיילים, למסמכים ולמערכות פנימיות רק משום שהם מבטיחים לחסוך זמן.
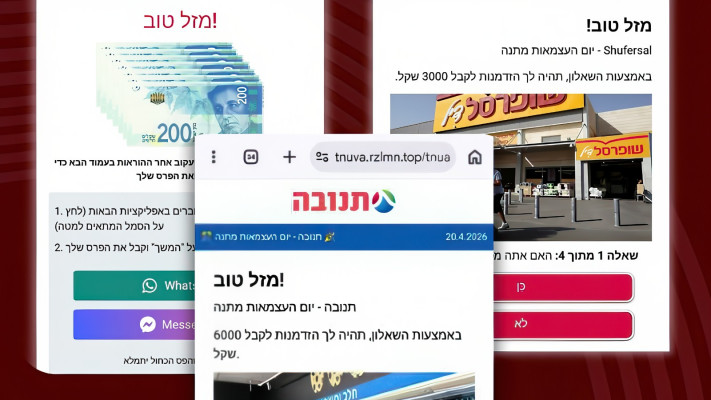
גם הציבור צריך לעדכן הרגלים, משום שבעידן ה-AI ניסוח רהוט של הודעה כבר לא מוכיח שהיא אמיתית, קול מוכר לא תמיד מוכיח שזה האדם הנכון וחשבון שנראה רשמי יכול להיות זיוף מדויק מאוד. לכן חשוב לא לפעול מתוך לחץ, לא למסור קוד אימות ולא לתת לכלי חדש גישה למידע או לחשבונות לפני שמבינים בדיוק מה הוא עושה איתם.
המרוץ לבינה מלאכותית לא ייעצר, וגם לא צריך שייעצר. השאלה האמיתית היא אם וכיצד נצליח להציב גבולות והגנות לפני שנגלה שנתנו לטכנולוגיה יותר כוח ממה שהיינו מוכנים לתת לה.
 התרעות פיקוד העורף