
מתקפת סייבר המכוונת נגד ארגונים בישראל, תוך התחזות לרשות המסים, נחשפה על ידי חוקרי Cato CTRL של חברת הסייבר קייטו נטוורקס. במסגרת המתקפה, שזוהתה לראשונה בספטמבר 2026, נשלחות לעובדים בארגונים הודעות דואר אלקטרוני הנחזות להודעות רשמיות של רשות המסים, ומפנות אותם לאתרי אינטרנט מזויפים במטרה לגרום להם להוריד תוכנה המאפשרת גישה מרחוק למחשביהם.
על פי ממצאי המחקר, התוקפים עושים שימוש בכתובות אינטרנט שנועדו להידמות לאתרים ממשלתיים, ובכך מנסים להעניק להודעות מראה אמין. עובדים שנכנסים לקישורים מופנים לאתר המתחזה לאזור האישי של רשות המסים, שם הם מתבקשים לעבור הליך אימות שנראה לכאורה כבדיקה ביטחונית, בטרם יורידו מסמכים הקשורים לענייני מס.
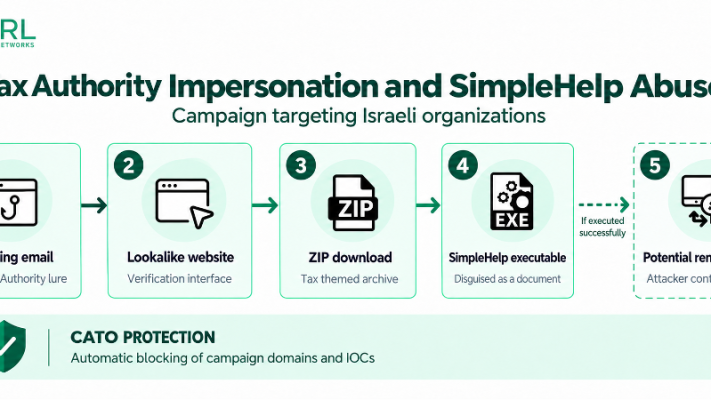
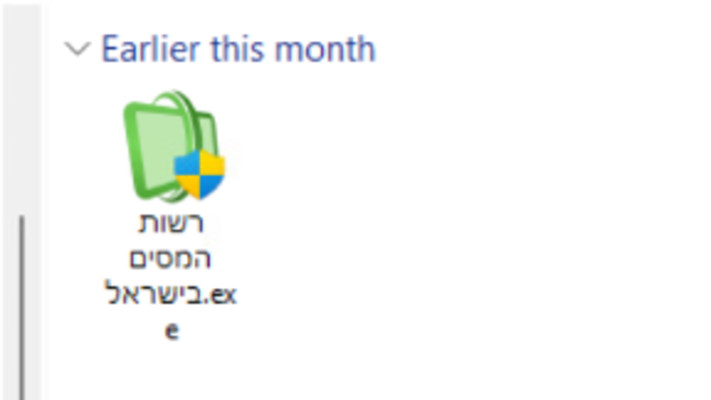
אלא שבפועל, במקום מסמכי מס, הקבצים המוצעים להורדה מכילים תוכנת הרצה המוסווית כמסמך רשמי. אחת הדוגמאות שנחשפו במחקר היא קובץ הנושא את השם "רשות המסים בישראל.exe", לצד קבצים נוספים שנועדו להטעות את המשתמשים. הפעלת הקובץ עלולה לאפשר לתוקפים להתקין במחשב תוכנה בשם SimpleHelp, המשמשת באופן לגיטימי לניהול ולתמיכה במחשבים מרחוק. במקרה הנוכחי, על פי החוקרים, התוקפים מנסים לנצל את יכולותיה של התוכנה כדי להשיג גישה בלתי מורשית למחשבי העובדים.
גישה כזאת עלולה לאפשר צפייה במידע המצוי במחשב, הפעלת תוכנות, הרצת פקודות, העברת קבצים ואף התחברות חוזרת למחשב ללא נוכחות המשתמש. עם זאת, בחברה מדגישים כי מדובר ביכולות שהתוקפים עלולים לנצל, ולא בפעולות שהוכח כי בוצעו בפועל לאחר חדירה למחשבים. המתקפה מתמקדת בעובדים בארגונים ממגוון ענפים, ובמיוחד באלה המטפלים בענייני כספים, הנהלת חשבונות ומינהלה. הבחירה בהתחזות לרשות המסים נועדה לנצל את העיסוק השוטף של העובדים במסמכים ובהתכתבויות הנוגעים לתשלומים ולדיווחים לרשויות.
החשד: קבוצת תקיפה הקשורה למודיעין האיראני
אחד הממצאים המרכזיים במחקר נוגע לזהות האפשרית של הגורמים העומדים מאחורי המתקפה. בחברת קייטו מעריכים כי מדובר בפעילות של קבוצת ההאקרים MuddyWater, שביצעה בעבר מתקפות סייבר נגד יעדים בישראל. ההערכה מבוססת בין היתר על דפוס הפעולה של הקבוצה, הכולל משלוח הודעות פישינג בשפה העברית, התחזות לגופים מוכרים והפצת תוכנות לגיטימיות המאפשרות השתלטות מרחוק על מחשבים.
כבר באוקטובר 2023 תועדה פעילות של הקבוצה שכללה הפצת תוכנת SimpleHelp באמצעות הודעות פישינג. במרץ 2024 תועדה מתקפה נוספת שבה נשלחו ליעדים בישראל הודעות בעברית בנושאי שכר, שהובילו להורדת תוכנה אחרת המאפשרת שליטה מרחוק. בהתרעת סייבר משותפת שפרסמו בפברואר 2022 גופי ביטחון וסייבר מארצות הברית ומבריטניה, זוהתה קבוצת MuddyWater כגוף הכפוף למשרד המודיעין והביטחון של איראן.
עם זאת, החוקרים מדגישים כי בשלב זה מדובר בהערכה המבוססת על מאפייני הפעילות ודמיון למתקפות קודמות, ולא בזיהוי ודאי של הגורמים שביצעו את המתקפה הנוכחית. במסגרת המחקר זוהו מספר אתרי אינטרנט ששימשו להפצת הקבצים החשודים, לצד שרתים שנקשרו לתשתית השליטה והבקרה של התוקפים. מערכת מניעת החדירות של קייטו אף זיהתה וחסמה בקשה שהופנתה לאחת מכתובות האינטרנט הקשורות למתקפה.
לא פריצה לתוכנה, אלא הטעיית העובדים
בקייטו פנו ב-20 באוקטובר לחברת SimpleHelp ועדכנו אותה על הממצאים. בבדיקה שנערכה בעקבות הדיווח לא נמצאו ראיות לניצול חולשת אבטחה בתוכנה או לחדירה למערכות החברה. SimpleHelp אישרה כי הקבצים שנבדקו כללו רכיבים של גרסה ישנה של תוכנת הגישה מרחוק שלה, והעריכה כי מדובר בשימוש זדוני בתוכנה לגיטימית.
למחרת העבירו חוקרי קייטו לחברה את פרטי השרתים שנקשרו למתקפה לצורך המשך בדיקה. הממצאים מצביעים על שיטת תקיפה המבוססת בעיקר על הטעיית משתמשים, ולא על פריצה באמצעות חולשה טכנולוגית. התוקפים מנסים לגרום לעובדים להתקין בעצמם תוכנה שתעניק לגורם חיצוני גישה למחשביהם, תוך יצירת מצג שווא של התנהלות מול רשות ממשלתית.
בחברת קייטו מציינים כי מערכות ההגנה שלה חוסמות את כתובות האינטרנט המזוהות עם המתקפה, וכי שירותי הניטור שלה ממשיכים לעקוב אחר פעילות חשודה הקשורה לשימוש בתוכנות גישה מרחוק. לצד זאת, המחקר אינו מציג נתונים על מספר הארגונים שאליהם נשלחו ההודעות, מספר העובדים שהורידו את הקבצים או מקרים מאומתים שבהם הצליחו התוקפים להשתלט על מחשבים.
החשיפה ממחישה את הסיכון שבהודעות דוא"ל המתחזות לפניות רשמיות מגופים ממשלתיים, במיוחד כאשר הן כוללות דרישה להורדת מסמכים או להפעלת קבצים במחשב הארגוני.
 התרעות פיקוד העורף