
מערך הסייבר הלאומי מזהיר מפני ניסיונות פישינג המתחזים להודעות הנוגעות להזמנת מלון. במסגרת הקמפיין התקבלו דיווחים על הודעות הכוללות קישור לאתר המתחזה ל-Booking, ובו מתבקשים הנמענים לאשר את הזמנת המלון שלהם.
מה שהופך את ההונאה למטעה במיוחד הוא שבחלק מהמקרים ההודעות כוללות פרטים אמיתיים הנוגעים להזמנה, בהם תאריכי השהייה ומספר ההזמנה. השימוש בפרטים אלה עלול לגרום לנמען לחשוב שמדובר בהודעה לגיטימית הקשורה להזמנה שביצע.
במערך הסייבר מדגישים כי אין להיכנס לקישור המופיע בהודעה. במקום זאת, יש לבדוק את פרטי ההזמנה באופן עצמאי באמצעות האתר או האפליקציה הרשמיים של בוקינג.
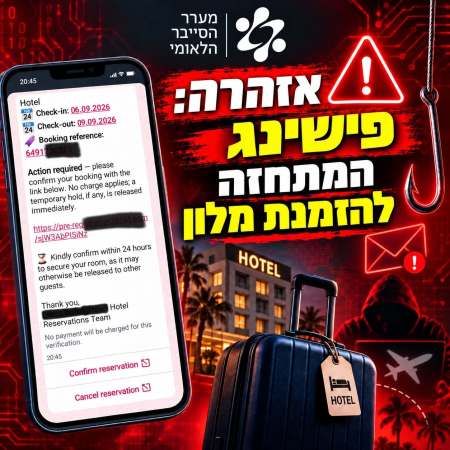
מי שכבר הזין פרטי כרטיס אשראי בעקבות הודעה כזו מתבקש לפנות באופן מיידי לחברת האשראי. בנוסף, ניתן לדווח על האירוע למוקד 119 של מערך הסייבר הלאומי.
ההמלצה רלוונטית במיוחד למי שביצע לאחרונה הזמנת מלון ומקבל הודעה המבקשת ממנו לבצע פעולה נוספת בנוגע להזמנה: גם אם ההודעה כוללת פרטים שנראים מדויקים, אין להשתמש בקישור שבה אלא להיכנס לשירות באופן עצמאי ולבדוק את פרטי ההזמנה.
 התרעות פיקוד העורף